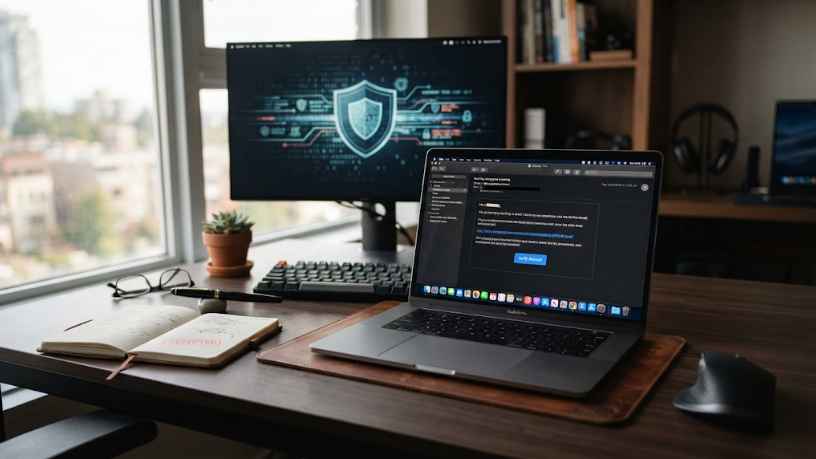

Como líder em IA e ciência de dados aplicados a negócios e operações, Rolando Bonaccorsi alude que um e-mail alertando sobre o bloqueio da conta bancária em vinte e quatro horas, solicitando um clique imediato em um link para regularizar a situação, continua sendo uma das armadilhas digitais mais eficazes já criadas. Esse tipo de golpe, conhecido como phishing, sobrevive há décadas justamente porque explora algo difícil de blindar tecnicamente: a reação emocional imediata de quem recebe a mensagem.
Phishing é o nome dado a tentativas de fraude que se passam por empresas, bancos ou pessoas conhecidas para roubar senhas, dados de cartão ou outras informações sensíveis. A palavra vem de uma brincadeira com o termo em inglês para pescaria, já que o golpista lança uma isca e espera que alguém morda, clicando onde não deveria ou fornecendo dados que jamais deveria compartilhar.
Esse tipo de golpe não se limita a e-mail. Mensagens de texto, aplicativos de conversa e até ligações telefônicas seguem a mesma lógica de engano, adaptando o canal conforme a vítima e o contexto explorado pelo criminoso naquele momento específico da abordagem.
O gatilho emocional por trás de quase todo golpe
A tática mais recorrente entre criminosos é criar senso de urgência artificial, com frases que sugerem consequência grave e imediata caso a pessoa não aja rapidamente. Rolando Bonaccorsi destaca que essa pressão psicológica funciona justamente porque impede análise racional da situação, levando a vítima a agir por impulso, antes de conseguir questionar se aquela comunicação realmente faz sentido.
Mensagens que ameaçam bloqueio de conta, cobrança inesperada ou suposta atividade suspeita seguem exatamente essa fórmula. É de extrema importância tratar qualquer comunicação nesse tom como sinal de alerta automático, independentemente de quão convincente pareça a aparência visual daquele e-mail ou mensagem recebida.
Por que “olhar para erros de português” já não basta?
Durante anos, a orientação comum era desconfiar de e-mails com erros de gramática ou ortografia, sinal tradicional de golpe malfeito. Rolando Bonaccorsi, engenheiro de computação com MBA executivo, alerta que essa regra perdeu parte de sua eficácia: ferramentas de inteligência artificial permitem que criminosos produzam textos gramaticalmente impecáveis, eliminando um dos sinais mais fáceis de identificar visualmente.
Diante disso, verificar o endereço real do remetente tornou-se etapa ainda mais importante do que antes. Domínios com pequenas alterações, como uma letra trocada ou um caractere adicional, continuam sendo pista confiável, mesmo quando o restante da mensagem parece perfeitamente legítimo e bem escrito.
O teste do link antes de qualquer clique
Passar o cursor do mouse sobre um link, sem clicar, revela o endereço real para onde aquele clique levaria, informação que costuma aparecer na parte inferior do navegador ou em uma prévia discreta. Rolando Bonaccorsi considera esse teste simples uma das defesas mais eficazes disponíveis, já que a maioria dos golpes de phishing depende justamente de o usuário não verificar esse destino antes de clicar.
Quando existe qualquer dúvida sobre a legitimidade de uma comunicação supostamente enviada por banco, loja ou serviço conhecido, o caminho mais seguro é acessar o site oficial digitando o endereço diretamente no navegador, ou usar o aplicativo já instalado, em vez de clicar em qualquer link recebido por e-mail ou mensagem de texto, mesmo que a mensagem pareça vir de um contato já conhecido.
Instituições sérias não pedem certos dados
Bancos, operadoras de cartão e a maioria dos serviços online legítimos nunca solicitam senha completa, código de verificação ou número integral de cartão por e-mail, SMS ou ligação telefônica. Rolando Bonaccorsi resume essa regra de forma direta: qualquer pedido desse tipo, por qualquer canal, deveria ser tratado automaticamente como tentativa de fraude, sem exceção.
Diante da sofisticação crescente desses golpes, cultivar o hábito de desconfiar antes de agir, verificar remetente e destino de link antes de qualquer clique, e nunca fornecer dados sensíveis por canais não oficiais continua sendo a defesa mais acessível e mais eficaz disponível para qualquer pessoa, independentemente de conhecimento técnico prévio sobre segurança digital ou familiaridade com jargão de tecnologia.